全栈信息技术服务 从软件开发到系统运维的全生命周期网络安全加固
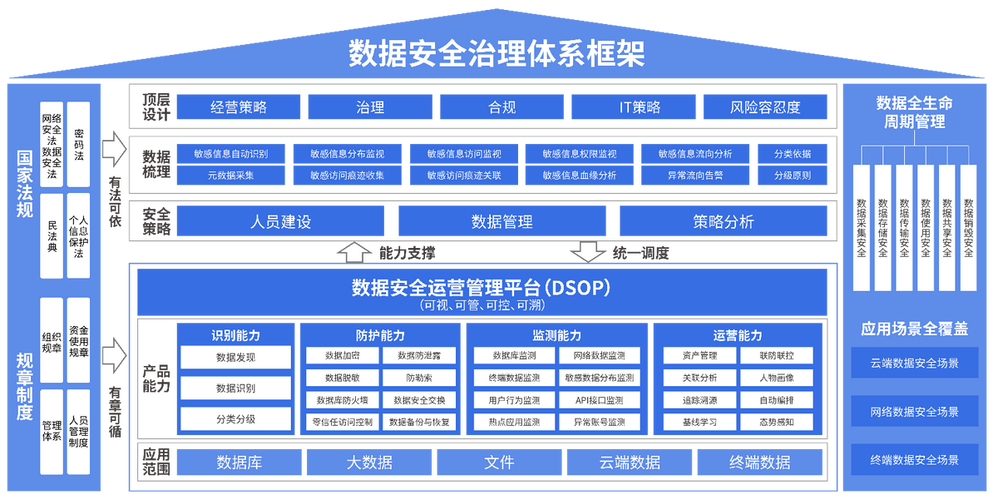
随着数字化转型的深入,企业对信息技术的依赖程度空前提高。全栈信息技术服务不再仅仅是“开发一个软件”或“维护一台服务器”,而是覆盖从需求分析、架构设计、软件开发、测试上线到系统运维的全生命周期。在这一链条中,网络安全加固必须贯穿始终,尤其对于网络与信息安全软件的开发而言,安全不是事后补丁,而是内建能力。
一、全生命周期视角下的安全挑战
传统模式下,安全往往被视为上线前的渗透测试或运维阶段的防火墙配置。随着攻击面从网络边界扩展到应用代码、供应链、API接口以及云原生环境,单点防御已无法应对系统性风险。全栈信息技术服务要求开发、运维与安全团队深度融合,在需求阶段就引入威胁建模,在编码阶段执行安全编码规范,在部署阶段实施最小权限与零信任策略,在运维阶段持续监控与响应。任何一个环节的疏漏都可能成为攻击者的突破口。
二、软件开发阶段:将安全左移
在网络与信息安全软件开发中,安全左移意味着在代码编写之前就考虑攻击路径。具体措施包括:进行安全需求分析与合规性映射(如等级保护、GDPR);采用威胁建模方法识别潜在威胁;使用静态应用安全测试(SAST)和软件成分分析(SCA)工具扫描源码与开源组件漏洞;实施代码审计与安全评审。对于信息安全软件本身,更需关注其隔离性、最小特权与抗逆向能力,避免安全产品自身成为脆弱点。
三、测试与交付阶段:验证与加固并行
测试阶段应包含动态应用安全测试(DAST)、交互式安全测试(IAST)以及模糊测试,验证软件在运行时的安全行为。对网络与信息安全软件进行专门的渗透测试,模拟APT攻击场景。交付前需建立安全基线镜像,实现环境一致性,并通过镜像签名与完整性校验防止供应链篡改。持续集成/持续交付(CI/CD)流水线中应嵌入安全门禁,任何高危漏洞未修复则禁止发布。
四、系统运维阶段:持续监控与主动防御
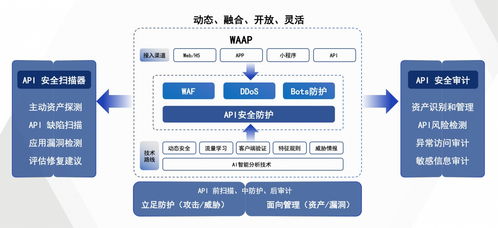
运维阶段的安全加固重点在于持续可见性与快速响应。包括:实施网络分段与微隔离,限制横向移动;部署入侵检测与防御系统(IDS/IPS)、安全信息和事件管理(SIEM)平台;定期进行漏洞扫描与补丁管理;建立日志审计与异常行为分析机制;开展应急响应演练与红蓝对抗。对于网络与信息安全软件,其运维还需关注策略更新、规则库升级以及自身组件的完整性监控。
五、网络与信息安全软件开发的核心要求
作为专门的安全软件,其开发过程需满足更高标准:安全架构设计应遵循纵深防御与零信任原则;密钥管理与敏感数据保护需使用硬件安全模块或可信执行环境;具备防篡改、防调试与安全更新机制;性能与安全需平衡,避免安全功能成为吞吐瓶颈。开发此类软件的企业应建立漏洞披露与响应流程,与外部安全社区保持协作。
六、安全即服务,全栈即责任
全栈信息技术服务的价值在于打破开发、运维与安全之间的孤岛。只有在全生命周期中系统性地实施网络安全加固,并将安全能力内建于网络与信息安全软件的每一行代码与每一次部署中,企业才能构建真正 resilient(有韧性)的数字基础设施。安全不是成本中心,而是业务连续性与信任的基石。
如若转载,请注明出处:http://www.epxyytl.com/product/76.html
更新时间:2026-11-21 13:28:17