AI赋能防御产业基地软件供应链安全 2024年CSIAC报告深度解析与实践路径
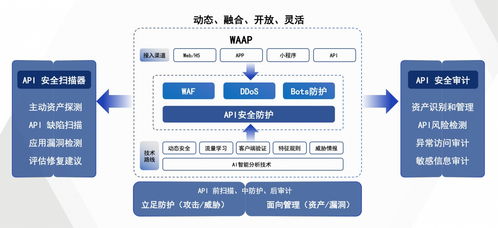
在数字化与地缘政治博弈交织的2024年,防御产业基地(Defense Industrial Base, DIB)的软件供应链安全(Software Supply Chain Security, SSCS)已从技术议题升级为国家安全核心命题。网络安全与信息系统信息分析中心(CSIAC)发布的《2024人工智能在DIB软件供应链保护中的应用报告》,系统性地揭示了AI技术如何重塑这一关键领域的防御范式。本文基于该报告框架与网络信息安全软件开发视角,探讨AI在SSCS中的创新应用、现实挑战及开发实践路径。\n\n## 一、DIB软件供应链的脆弱性与AI介入逻辑\n\nDIB的软件供应链具有层级深、主体多、依赖复杂的特点。一个典型的武器系统或指挥控制平台,其软件代码可能来自数百家供应商,涵盖商业现成软件(COTS)、开源组件与定制开发模块。这种复杂性催生出两类攻击面:一是已知漏洞的传播——第三方组件的漏洞可能沿供应链渗透至核心系统;二是未知恶意代码的隐蔽植入——攻击者通过源码仓库污染(如SolarWinds事件)、开发工具投毒或构建流水线劫持实施“精准打击”。传统基于特征匹配的静态扫描与人工审计,面对高频次、高混淆度的新型供应链攻击已力不从心。\n\nCSIAC报告的核心立论在于:AI的模式识别与异常检测能力、代码语义理解能力以及大尺度依赖关系推理能力,可嵌入软件生命周期(SDLC)各环节,实现从“事后响应”向“实时免疫”的范式迁移。这一逻辑不仅回应了国防部“零信任”架构的落地需求,也符合《2022年保护国防工业基础信息系统》等政策的强制性要求。\n\n## 二、AI在SSCS保护中的关键应用场景\n\n### 1. 开源组件的智能风险评估\n开源组件已成为DIB软件的重要组成部分,但其维护主体、许可证与漏洞披露机制高度分散。AI可构建组件行为基线模型:通过深度学习分析组件的提交历史、问题修复周期、社区活跃度,量化其“信任评分”;并结合自然语言处理(NLP)自动解析CVE/NVD与供应商安全通告,将隐蔽的传递性依赖漏洞映射至DIB软件的完整依赖图谱。报告指出,基于图神经网络(GNN)的依赖树漏洞影响传播推演,可将关键漏洞的平均识别时间缩短约65%。\n\n### 2. 恶意代码检测的语义增强方案\n针对植入型供应链攻击(如代码仓库投毒),传统静态签名易被自定义加密或混淆手段规避。CSIAC建议采用神经网络二进制代码相似性分析(Binary Code Similarity Detection):将不同编译环境、不同指令集下的待检代码与已知恶意函数族进行向量空间比对,识别语义等价但表层变形的恶意逻辑;辅以动态沙箱的行为与API调用序列建模,对上传新版本的构建产物实施“准入增量审查”。这些技术正逐步集成至持续集成(CI)管道,在构建完成后于安全隔离环境中执行模型推理,实现“检入即防”。\n\n### 3. 智能化威胁情形感知与响应\nSSCS的独特性在于产品级扰动可能引发级联毁伤(如某作战平台的网络供应链中断)。报告提出用强化学习方法对对孪生出的虚实传感器按频系对应模型部署测试模拟级联倒排过程”即可抽象为流量映射中的异常暴露阈值。
如若转载,请注明出处:http://www.epxyytl.com/product/78.html
更新时间:2026-11-21 03:25:09